
به گزارش خبرنگار اقتصادی تابناک؛ برای بسیاری از مردم، امنیت بانک زمانی به چشم میآید که مشکلی پیش آمده باشد؛ وقتی پیامکی مشکوک دریافت میکنند، روی یک لینک فیشینگ کلیک میشود، حسابی مورد دسترسی غیرمجاز قرار میگیرد یا خبر هک شدن یک سرویس مالی منتشر میشود. در چنین شرایطی، پرسش اصلی این است که بانکها و پلتفرمهای مالی تا چه اندازه برای مقابله با این تهدیدها آمادهاند و چه کسانی باید امنیت آنها را بررسی کنند؟
در بانکداری دیجیتال، این پرسش اهمیت بیشتری پیدا میکند. وقتی بخش بزرگی از خدمات بانکی از طریق اپلیکیشن ارائه میشود، زیرساخت نرمافزاری، شبکه، دادههای کاربران و فرآیندهای احراز هویت همگی به بخشهایی از یک سطح امنیتی گسترده تبدیل میشوند. هرچه یک سرویس محبوبتر و پرکاربردتر باشد، طبیعتاً برای مهاجمان جذابتر خواهد بود. به همین دلیل، امنیت یک محصول آنلاین اتفاقی نیست که یکبار بررسی شود و برای همیشه پایان پیدا کند؛ این فرآیند باید همزمان با توسعه محصول ادامه داشته باشد.
ماجرای حضور ۸۰ هکر کلاه سفید در بلوبانک
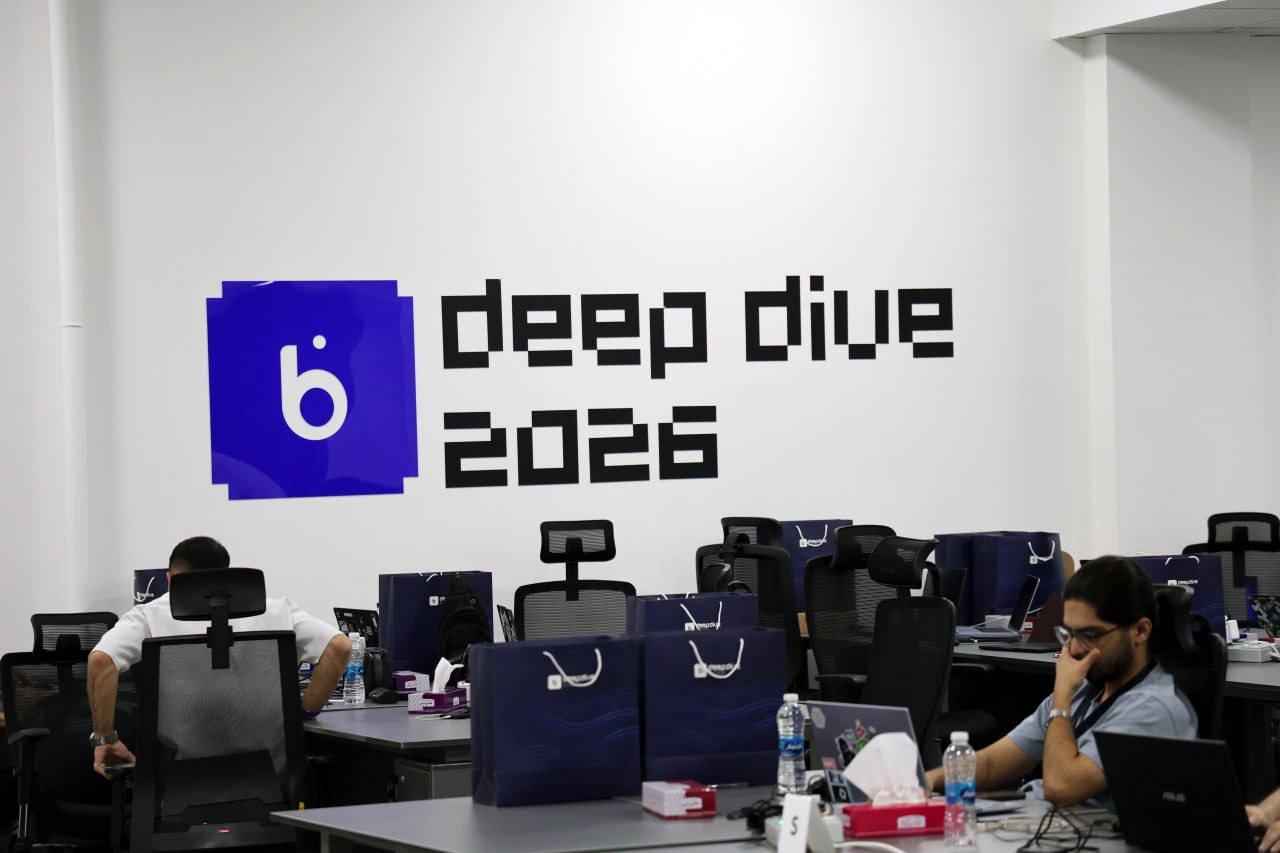
در رویداد امنیت سایبری blu Deep Dive که امسال دومین دوره آن برگزار شد، هکرهای کلاهسفید برای شناسایی آسیبپذیریهای بلوبانک گرد هم آمدند.
در جریان این رویداد مهم، با یکی از متخصصان امنیت زیرساخت و امنیت اطلاعات بلوبانک درباره این رویداد و تفاوت امنیت تدافعی و تهاجمی، نقش هکرهای کلاهسفید، محدودیتهای آزمونهای نفوذ سنتی و اهمیت همکاری با هکرهای کلاهسفید گفتوگو کردیم.
او توضیح میدهد که در ادبیات امنیت سایبری معمولاً با دو مفهوم اصلی روبهرو هستیم: امنیت تدافعی یا Defensive Security و امنیت تهاجمی یا Offensive Security.
در بخش تدافعی، سازمان تلاش میکند دیوارهای امنیتی محکمی در داخل خود ایجاد کند؛ از سامانههای تشخیص و مقابله با تهدید استفاده کند، دسترسیها را محدود کند و راههای نفوذ را تا حد ممکن ببندد.
در امنیت تهاجمی، نگاه متفاوت است. در این بخش، متخصصان تلاش میکنند مانند یک مهاجم به سامانه نگاه کنند و نقاط ضعف آن را پیش از سوءاستفاده مهاجمان واقعی پیدا کنند. هکرهای کلاهسفید نیز در همین چارچوب فعالیت میکنند. آنها آسیبپذیریها را شناسایی و به سازمان گزارش میکنند تا پیش از آنکه یک هکر کلاهسیاه از همان ضعف استفاده کند، مشکل برطرف شود.
به گفته این متخصص امنیت اطلاعات بلوبانک، تأمین امنیت یک اپلیکیشن معمولاً در چند مرحله انجام میشود. در مرحله اول، زمانی که یک محصول توسعه پیدا میکند، ممکن است برای بررسی امنیتی در اختیار شرکتهای تخصصی قرار بگیرد. این شرکتها معمولاً در یک بازه زمانی مشخص، برای مثال یک یا دو ماه، با تیمی چندنفره روی محصول کار میکنند و مشکلات امنیتی آن را گزارش میدهند.
این مرحله به سازمان کمک میکند پیش از عرضه محصول، بخشی از آسیبپذیریهای مهم را شناسایی کند. با این حال، چنین بررسیهایی محدودیتهایی هم دارند. زمان اجرای پروژه مشخص است و تعداد افرادی که روی آن کار میکنند نیز محدود خواهد بود؛ بنابراین نمیتوان انتظار داشت همه سناریوهای ممکن در یک بازه کوتاه بررسی شوند.
مرحله بعد، شکلگیری یک تیم داخلی تست نفوذ است. در این مدل، متخصصان امنیت در داخل سازمان به صورت مستمر با تیمهای توسعه در ارتباط هستند. به گونهای که هر قابلیتی که توسعه پیدا میکند، پیش از آنکه به مرحله تولید برسد، از نظر امنیتی بررسی میشود. تیم تست نفوذ مانند یک مهاجم با سامانه برخورد میکند، نقاط ضعف را پیدا میکند و نتیجه را در اختیار تیم توسعه قرار میدهد تا اصلاحات لازم انجام شود.
این همکاری مستمر باعث میشود امنیت از فرآیند توسعه جدا نباشد. با این حال، حتی یک تیم داخلی قدرتمند هم محدودیتهایی دارد. تعداد کارشناسان یک سازمان هرچقدر هم باشد، باز از تعداد متخصصانی که در جامعه بزرگ امنیت سایبری فعالیت میکنند کمتر است. به بیان دیگر؛ هر متخصص امنیت ممکن است با ذهنیت، تجربه، ابزار و روش متفاوتی به یک سامانه نگاه کند؛ بنابراین هرچه تعداد نگاههای مستقل بیشتر باشد، احتمال پیدا شدن سناریوهای متفاوت نیز افزایش پیدا میکند.
اینجاست که برنامههای باگبانتی و رویدادهایی مانند blu Deep Dive اهمیت پیدا میکنند. در باگبانتی، بلوبانک از پژوهشگران امنیتی بیرونی یا همان هکرهای کلاه سفید دعوت میکند تا آسیبپذیریهای محصولاتش را پیدا کنند و در ازای گزارشهای معتبر، به آنها پاداش بدهد. در این مدل، بلوبانک فقط به یک تیم داخلی یا یک شرکت امنیتی مشخص متکی نیست، بلکه از ظرفیت جامعه گستردهتری از متخصصان استفاده میکند.
متخصص امنیت اطلاعات بلوبانک تأکید میکند که این روش جایگزین تست نفوذ داخلی یا ارزیابیهای امنیتی دورهای نیست، بلکه مکمل آنهاست. یک سازمان به تیم داخلی، تستهای نفوذ خارجی و برنامه باگبانتی نیاز دارد. هرکدام از این روشها بخشی از مسئله را پوشش میدهند و کنار هم میتوانند سطح امنیت محصول را افزایش دهند.
از نگاه او، باگبانتی زمانی معنا پیدا میکند که یک محصول به اندازهای بالغ شده باشد که سازمان بخواهد از ظرفیت کل جامعه امنیت استفاده کند. محصولی که توسعه پیدا کرده، کاربران زیادی دارد و در مرکز توجه قرار گرفته، طبیعتاً هدف مهاجمان هم خواهد بود؛ بنابراین بهتر است خود سازمان پیش از مهاجمان مخرب، از هکرهای کلاهسفید برای بررسی آن کمک بگیرد، آسیبپذیریها را شناسایی کند و برای رفع آنها هزینه بپردازد.
یکی از ویژگیهای رویدادهای حضوری مانند Deep Dive این است که تمرکز متخصصان را برای مدت مشخصی روی یک محصول افزایش میدهد. به گفته این کارشناس، در حالت عادی ممکن است یک پژوهشگر امنیتی فرصت یا انگیزه کافی برای اختصاص زمان طولانی به یک اپلیکیشن نداشته باشد. اما وقتی چند ده متخصص در یک رویداد گرد هم میآیند و برای مدت مشخصی به شکل متمرکز روی یک هدف کار میکنند، احتمال کشف آسیبپذیریهای بیشتر افزایش پیدا میکند.
در رویداد باگبانتی بلو، ۸۰ هکر کلاهسفید و متخصص امنیت حضور داشتند. بخشی از شرکتکنندگان از میان افرادی انتخاب شده بودند که پیشتر گزارشهای معتبر و باکیفیتی برای بلوبانک ارسال کرده بودند. گروهی دیگر از چهرههای فعال و شناختهشده جامعه امنیت بودند و تعدادی نیز بر اساس عملکردشان در رویدادها و مسابقات قبلی شناسایی و دعوت شدند.
این رویکرد نشان میدهد هدف برگزارکننده صرفاً جمع کردن تعداد زیادی شرکتکننده نیست. هدف اصلی، دریافت گزارشهای واقعی و باکیفیت است؛ گزارشهایی که به پیدا شدن مشکلاتی منجر شوند که در شرایط معمول ممکن است مدت بیشتری از دید تیمهای امنیتی پنهان بمانند.
البته حضور هکرهای کلاهسفید به این معنا نیست که یک اپلیکیشن پس از یک رویداد برای همیشه امن خواهد بود. متخصص امنیت بلوبانک تأکید میکند که امنیت یک وضعیت ثابت نیست. محصول دائماً بهروزرسانی میشود، قابلیتهای جدید به آن اضافه میشود و همزمان روشهای حمله نیز تغییر میکنند؛ بنابراین حتی اگر امروز یک آسیبپذیری برطرف شود، فردا ممکن است در قابلیت جدید یا ترکیب متفاوتی از سرویسها، مسئله دیگری به وجود بیاید.
او معتقد است اپلیکیشنی که توسعه پیدا کرده و در اختیار کاربران قرار گرفته، نمیتواند ادعا کند کاملاً بدون باگ است. تفاوت سازمانها در این است که تا چه اندازه برای پیدا کردن و اصلاح این مشکلات تلاش میکنند. در حقیقت یک محصول ممکن است با یک نگاه محدود، تنها به حداقل سطح امنیت برسد؛ محصول دیگری ممکن است از تیمهای داخلی، شرکتهای تخصصی و جامعه هکرهای کلاهسفید کمک بگیرد و سطح امنیت خود را به شکل محسوسی ارتقا دهد.
در این میان، موضوع فقط حفاظت از یک اپلیکیشن یا یک شرکت نیست. وقتی مردم قرار است پول، اطلاعات هویتی و امور روزمره خود را به یک بانک دیجیتال بسپارند، امنیت به بخشی از اعتماد عمومی تبدیل میشود. از این منظر، دعوت از هکرهای کلاه سفید برای بررسی یک محصول میتواند نوعی مسئولیت اجتماعی هم باشد؛ اقدامی برای اینکه به کاربران و مشتریان بلو نشان داده شود امنیت به یک تیم محدود واگذار نشده و سازمان حاضر است برای شناسایی ضعفها، از نگاههای مستقل و بیرونی نیز استفاده کند.
بلوبانک علاوه بر برگزاری Deep Dive، در رویدادهای دیگری مانند مسابقات CTF نیز در جامعه امنیت فعال بوده است. در مسابقات CTF، شرکتکنندگان با چالشهای امنیتی مختلف روبهرو شدند و باید با حل آنها، پاسخ مربوط را پیدا میکردند. این مسابقات علاوه بر افزایش مهارت افراد، به سازمانها کمک میکند استعدادهای این حوزه را شناسایی کنند.
مسلما در دنیای امروز، سرمایهگذاری روی جامعه امنیت سایبری در نهایت به نفع همه شرکتهای آنلاین و فینتکی است. رشد این جامعه باعث میشود متخصصان بیشتری تربیت شوند، دانش امنیتی افزایش پیدا کند و سازمانها بتوانند از ظرفیتهای متنوعتری برای محافظت از محصولات خود استفاده کنند.
در نهایت، امنیت را نمیتوان با یک آزمون، یک تیم یا یک رویداد به پایان رساند. امنیت حاصل رفتوبرگشت دائمی میان تیمهای توسعه، متخصصان داخلی، شرکتهای ارزیابی امنیتی و جامعه هکرهای کلاهسفید است. رویداد اخیر در بلوبانک نیز در همین مسیر تعریف میشود: فرصتی برای اینکه یک محصول پرکاربرد که میلیونها ایرانی با آن در طول شبانه روز سر و کار دارند، پیش از آنکه ضعفهایش به تهدیدی برای کاربران تبدیل شود، از نگاه تعداد بیشتری از متخصصان بررسی شود و راههای نفوذ آن تا حد ممکن بسته بماند تا اطمینان بیشترین به مشتریان این بانک داده شود.